

Az IBM biztonsági kutatói nemrégiben bejelentették egy új, „ZeroClear” nevű kártevőcsalád felfedezését , amelyet az iráni APT34 hackercsoport az xHunttal együttműködve hozott létre . Ez a kártevő a Közel-Kelet ipari és energetikai szektorát célozza meg. A kutatók nem hozták nyilvánosságra az áldozatul esett vállalatok nevét, de közzétettek egy részletes, 28 oldalas jelentést, amely elemzi a kártevőt .
A ZeroClear csak a Windowst érinti , mivel – ahogy a neve is sugallja – a bináris fájljának programadatbázis-elérési útját (PDB) egy romboló támadás végrehajtására használják, amely felülírja a fő rendszerindító rekordot (MBR) és a partíciókat a feltört Windows gépeken.
A ZeroClear-t olyan rosszindulatú programok közé sorolják, amelyek viselkedése némileg hasonlít a „Shamoon”-hoz (amelyről széles körben beszéltek, mivel 2012-ben már olajtársaságok elleni támadásokhoz használták). Bár a Shamoon és a ZeroClear hasonló képességekkel és viselkedéssel rendelkezik, a kutatók szerint a kettő különálló és jól elkülöníthető rosszindulatú program.
A Shamoon rosszindulatú programhoz hasonlóan a ZeroClear is egy „RawDisk by ElDos” nevű legitim merevlemez-vezérlőt használ a Windows rendszert futtató számítógépek fő rendszerindító rekordjának (MBR) és lemezpartícióinak felülírására.
Bár az ElDos illesztőprogram nincs aláírva, a rosszindulatú programnak sikerül végrehajtania azt egy sebezhető, de aláíratlan VirtualBox illesztőprogram betöltésével, kihasználva azt az aláírás-ellenőrzési mechanizmus megkerülésére és az aláíratlan ElDos illesztőprogram betöltésére.
Ez a rosszindulatú program brute-force támadásokkal kerül bevetésre , hogy hozzáférjen a gyengén védett hálózati rendszerekhez. Miután a támadók megfertőzik a céleszközt, a fertőzési folyamat utolsó lépéseként szétszórják a rosszindulatú programot a vállalati hálózaton.
„A ZeroCleare tisztítószer a teljes támadás utolsó szakaszának része. Két különböző formátum telepítésére tervezték, 32 és 64 bites rendszerekhez igazítva.
Az események általános lefutása a 64 bites gépeken magában foglalja a sérülékeny, aláírt illesztőprogram használatát, majd a céleszközön történő kihasználását, hogy a ZeroCleare megkerülhesse a Windows hardver absztrakciós rétegét, és megkerülhessen néhány olyan operációs rendszert, amely megakadályozza, hogy az aláíratlan illesztőprogramok 64 bites rendszeren fussanak gépek ”- olvasható az IBM jelentésben.
A lánc első vezérlőjét soy.exe-nek hívják , és a Turla illesztőprogram-betöltőjének módosított változata.
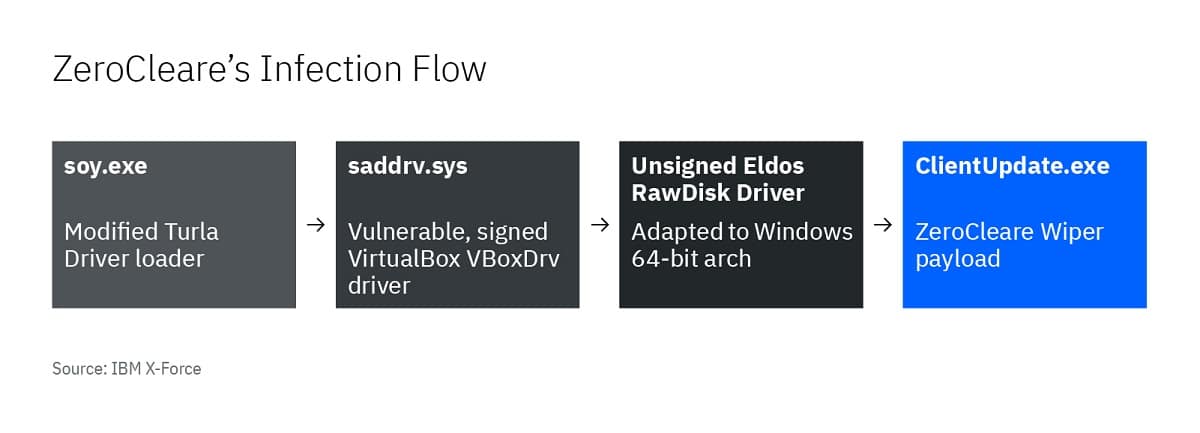
Ez az illesztőprogram a VirtualBox illesztőprogram egy sebezhető verziójának betöltésére szolgál , amelyet a támadók kihasználnak az EldoS RawDisk illesztőprogram betöltésére. A RawDisk egy legitim segédprogram, amelyet fájlokkal és partíciókkal való interakcióra használnak, és a Shamoon támadók is ezt használták az MBR eléréséhez.
Az eszköz magjához való hozzáféréshez a ZeroCleare szándékosan sérülékeny illesztőprogramot és rosszindulatú PowerShell / Batch parancsfájlokat használ a Windows vezérlőinek megkerülésére. Ezen taktikák hozzáadásával a ZeroCleare számos eszközre elterjedt az érintett hálózaton, elvetve egy pusztító támadás magvait, amely több ezer eszközt érinthet, és olyan kiesést okozhat, amelynek teljes felépülése hónapokig is eltarthat. "
Bár a kutatók által leleplezett APT-kampányok közül sok a kiberkémkedésre összpontosít, ugyanezen csoportok némelyike romboló műveleteket is hajt végre. Történelmileg ezek a műveletek a Közel-Keleten zajlottak, és energiacégeket és termelési létesítményeket céloztak meg, amelyek létfontosságú nemzeti vagyont jelentenek.
Bár a kutatók nem azonosítottak véglegesen egyetlen konkrét szervezetet sem , amely felelős lenne a kártevőért, kezdetben azt feltételezték, hogy az APT33 részt vett a ZeroClear létrehozásában.
Aztán később az IBM azt állította, hogy az APT33 és az APT34 létrehozta a ZeroCleare-t, de röviddel a dokumentum megjelenése után az attribútum xHuntra és APT34-re változott, és a kutatók beismerték, hogy nem voltak XNUMX% -ban biztosak benne.
A kutatók szerint a ZeroClear támadások nem opportunisták , és célzott műveleteknek tűnnek meghatározott ágazatok és szervezetek ellen.